Situs palsu yang meniru halaman unduhan WatchGuard mencuri kredensial VPN administrator dengan cara yang sulit dikenali: korban tetap menerima perangkat lunak resmi setelah mengisi formulir tiruan. Temuan tim keamanan Huntress menunjukkan, domain watchguard-vpn[.]net meminta alamat server, nama pengguna, dan kata sandi sebelum mengarahkan pengunjung ke klien VPN asli.
Kasus terungkap setelah aktivitas mencurigakan yang melibatkan seorang administrator di penyedia layanan TI terkelola atau managed service provider terdeteksi. Pengguna itu mencari unduhan WatchGuard VPN melalui Bing, lalu mengunjungi situs yang tampilannya dirancang menyerupai halaman unduhan resmi.
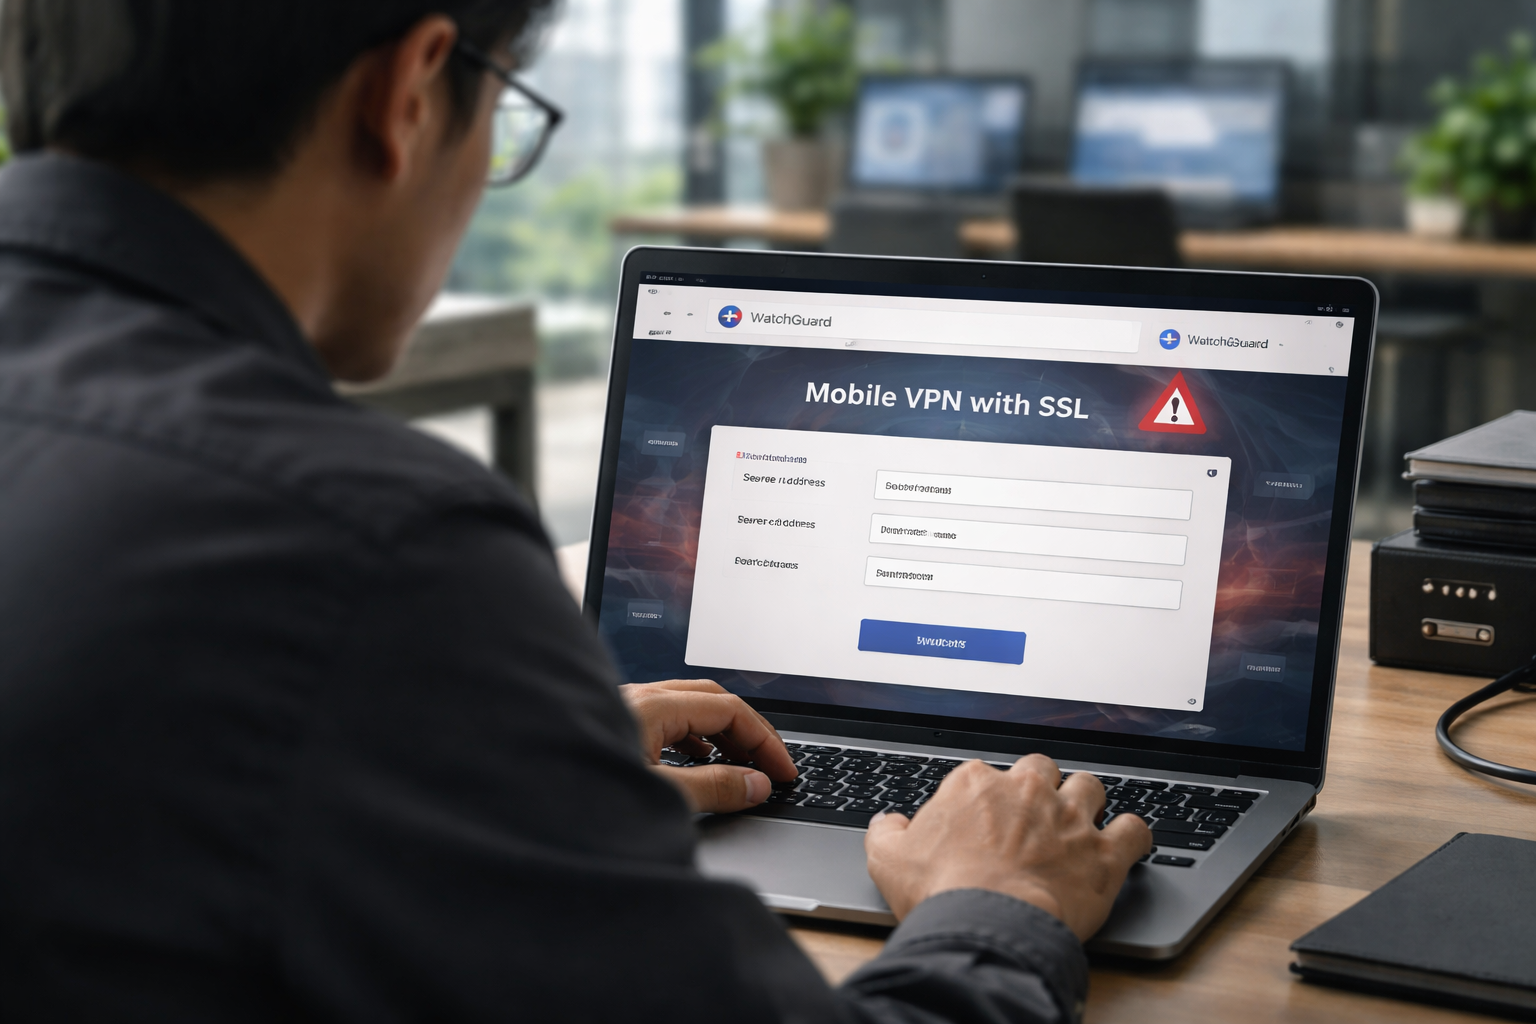
Situs tersebut menawarkan berkas bertajuk Mobile VPN with SSL. Formulir yang disajikan meminta data yang memang diperlukan untuk menggunakan klien VPN, sehingga prosesnya tampak seperti bagian normal dari pemasangan perangkat lunak.
Formulir tiruan mengumpulkan kredensial VPN
Menurut investigasi Huntress, informasi yang diketik korban tidak dikirim ke WatchGuard. Data itu dialihkan ke domain lain, watchguard-ssl[.]online, yang digunakan untuk menampung alamat server, nama pengguna, dan kata sandi. Kredensial tersebut berpotensi dimanfaatkan untuk mencoba mengakses jaringan organisasi korban.
Modusnya juga dirancang untuk memperoleh lebih dari satu percobaan kata sandi. Skrip pada situs menolak pengiriman pertama dan mengosongkan kolom formulir, sehingga pengguna terdorong memasukkan kembali datanya. Dengan begitu, penyerang dapat menerima sejumlah kombinasi kredensial apabila korban mencoba lagi.
Trik tersebut mengandalkan kepercayaan pengguna terhadap tampilan halaman dan kewajaran informasi yang diminta. Karena isian itu sesuai dengan data yang dibutuhkan klien VPN, korban tidak serta-merta melihatnya sebagai permintaan yang mencurigakan.
Klien yang diunduh ternyata perangkat lunak resmi
Setelah pengiriman kedua, situs memulai unduhan melalui jaringan distribusi konten resmi WatchGuard. Berkas yang diperoleh adalah Mobile VPN with SSL versi 12.11.5, dengan tanda tangan digital valid dari WatchGuard Technologies dan timestamp bertanggal 4 November 2025.
Huntress memeriksa installer tersebut dan tidak menemukan bukti bahwa executable resmi itu telah diubah setelah ditandatangani. Dengan kata lain, pencurian terjadi melalui halaman web dan formulir, bukan dengan menyisipkan malware ke dalam paket pemasangan yang diunduh.
Perbedaan ini membuat serangan berpotensi luput dari pemeriksaan yang berfokus pada file berbahaya. Instalasi dapat berlangsung normal karena korban menerima klien asli, sementara kredensial VPN sudah lebih dulu dikirim ke pihak lain. Perangkat lunak yang sah, dalam kasus ini, bukan jaminan bahwa jalur untuk mengunduhnya juga aman.
Deteksi dini dan langkah yang disarankan
Huntress menyebut aktivitas itu terdeteksi 21 detik setelah situs berbahaya dimuat. Tim operasi keamanan kemudian memberi panduan remediasi sebelum peneliti mengamati eskalasi lebih lanjut. Mereka juga tidak menemukan catatan unduhan dari server resmi selama insiden yang diselidiki, sehingga pengguna mungkin tidak menyelesaikan pengiriman kredensial hingga tahap yang memicu unduhan.
Domain tiruan utama dilaporkan sudah tidak aktif pada 13 Oktober. Namun, kondisi tersebut tidak memastikan seluruh infrastruktur terkait telah berhenti beroperasi. Situs atau domain lain yang digunakan dalam rangkaian serupa masih perlu diwaspadai.
Organisasi yang menduga kredensialnya telah terpapar disarankan segera mengganti kata sandi, mengaktifkan autentikasi multifaktor, dan meninjau aktivitas masuk VPN yang tidak biasa. Tim TI juga perlu mengarahkan karyawan ke halaman unduhan resmi vendor serta mengingatkan mereka agar memeriksa alamat situs sebelum memasukkan informasi akun.
Kasus ini memperlihatkan bahwa verifikasi tidak boleh berhenti pada pemeriksaan installer. Pengguna sebaiknya mengakses situs vendor secara langsung, alih-alih mengandalkan tautan hasil pencarian, terutama ketika mengunduh perangkat lunak yang memberi akses ke jaringan organisasi.
About the Author